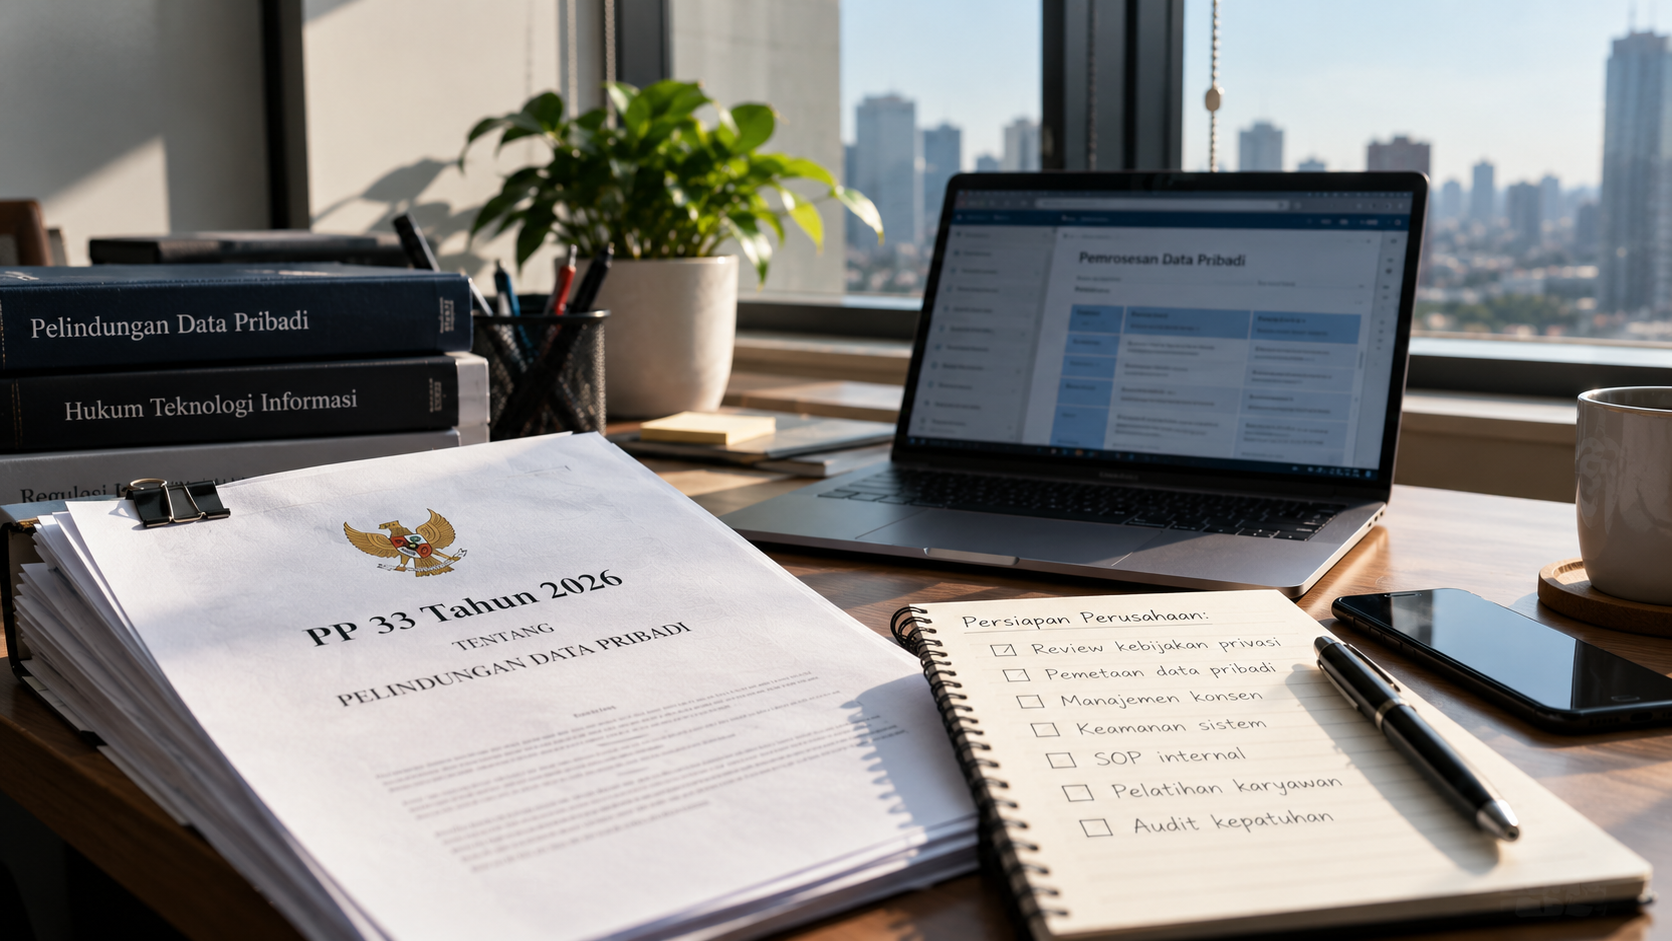
Perusahaan yang mengumpulkan data pelanggan, karyawan, maupun mitra bisnis perlu mulai mengevaluasi tata kelola datanya. Pasalnya, pemerintah telah menerbitkan Peraturan Pemerintah Nomor 33 Tahun 2026 sebagai aturan pelaksanaan Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP). PP 33 Tahun 2026 ditetapkan dan diundangkan pada Juli 2026. Berdasarkan ketentuan masa berlakunya, peraturan ini mulai berlaku pada 16 Januari 2027. Artinya, perusahaan memiliki waktu terbatas untuk menyesuaikan kebijakan, prosedur, dan sistem pengelolaan data sebelum aturan tersebut efektif berlaku. Kehadiran aturan ini penting karena pelindungan data pribadi bukan hanya persoalan keamanan teknologi. Selain itu, perusahaan perlu memastikan bahwa setiap kegiatan pengumpulan, penggunaan, penyimpanan, hingga penghapusan data memiliki dasar yang jelas dan dapat dipertanggungjawabkan.
Mengenal PP 33 Tahun 2026 dan Dampaknya bagi Perusahaan
PP 33 Tahun 2026 memberikan pengaturan lebih lanjut mengenai pelaksanaan UU PDP. Ruang lingkupnya mencakup pemrosesan data pribadi, pemenuhan hak subjek data, transfer data ke luar negeri, pengawasan kepatuhan, hingga sanksi administratif. Dalam praktiknya, perusahaan perlu memahami perannya sebagai pengendali atau prosesor data pribadi. Pengendali menentukan tujuan dan kendali pemrosesan, sedangkan prosesor memproses data atas nama pengendali. Misalnya, perusahaan yang menentukan penggunaan data pelanggan untuk layanan bisnis dapat bertindak sebagai pengendali. Sementara itu, penyedia layanan teknologi yang memproses data tersebut berdasarkan instruksi perusahaan dapat berperan sebagai prosesor. Oleh karena itu, perusahaan perlu memetakan aktivitas pemrosesan data dan tanggung jawab setiap pihak. Langkah ini menjadi dasar untuk menentukan kebijakan serta pengamanan yang sesuai dengan risiko.
5 Hal yang Harus Disiapkan Perusahaan
1. Memetakan Data Pribadi yang Dikelola
Pertama, perusahaan perlu mengidentifikasi data pribadi yang dikumpulkan dan digunakan dalam kegiatan operasional. Data tersebut dapat mencakup nama, alamat, nomor telepon, informasi keuangan, hingga data kesehatan. Selanjutnya, perusahaan perlu mencatat tujuan pengumpulan, lokasi penyimpanan, pihak yang memiliki akses, dan jangka waktu penyimpanan. Dengan begitu, perusahaan dapat mengetahui data mana yang masih diperlukan dan mana yang seharusnya dihapus sesuai ketentuan.
2. Mengevaluasi Dasar dan Persetujuan Pemrosesan
Perusahaan harus memastikan bahwa pemrosesan data memiliki dasar yang sah sebelum dilakukan. Persetujuan merupakan salah satu dasar pemrosesan, tetapi bukan satu-satunya dasar yang diakui dalam kerangka UU PDP dan aturan pelaksananya. Karena itu, perusahaan perlu meninjau formulir pendaftaran, kebijakan privasi, kontrak pelanggan, serta mekanisme persetujuan yang digunakan. Selain itu, informasi mengenai tujuan dan aktivitas pemrosesan perlu disampaikan secara jelas kepada subjek data.
3. Memperkuat Keamanan dan Pengendalian Akses
Keamanan data harus menjadi bagian dari prosedur operasional perusahaan. Misalnya, perusahaan dapat membatasi akses berdasarkan jabatan, menerapkan autentikasi berlapis, mengenkripsi data sensitif, dan mencatat aktivitas pengguna. Di sisi lain, pengamanan teknis saja tidak cukup. Perusahaan juga perlu melatih karyawan agar memahami cara menangani data pribadi, mengenali potensi kebocoran, dan melaporkan insiden dengan cepat.
4. Menyiapkan Prosedur Penanganan Insiden dan Hak Subjek Data
Perusahaan perlu memiliki prosedur untuk menangani dugaan kebocoran data, termasuk menentukan pihak yang bertanggung jawab, langkah investigasi, dan mekanisme pemberitahuan sesuai ketentuan yang berlaku. Selain itu, perusahaan perlu menyiapkan saluran untuk menerima permintaan subjek data, seperti permintaan akses, perbaikan, atau penghapusan data apabila memenuhi persyaratan hukum. Prosedur internal yang jelas membantu perusahaan merespons permintaan dan insiden secara terukur.
5. Meninjau Kontrak dan Kebutuhan Petugas Pelindungan Data
Perusahaan sebaiknya memeriksa kontrak dengan vendor, penyedia layanan cloud, dan mitra yang memproses data pribadi. Pastikan kontrak mengatur tanggung jawab, kerahasiaan, keamanan, serta penanganan insiden. Selanjutnya, evaluasi apakah kegiatan pemrosesan perusahaan memenuhi kriteria yang mewajibkan penunjukan Pejabat atau Petugas yang Melaksanakan Fungsi Pelindungan Data Pribadi. Kewajiban ini tidak otomatis berlaku bagi semua perusahaan, melainkan bergantung pada kondisi yang ditentukan peraturan.
Apa Risiko Jika Perusahaan Tidak Bersiap?
Ketidaksiapan dapat meningkatkan risiko kebocoran data, keluhan pelanggan, gangguan operasional, dan sengketa hukum. Selain itu, pelanggaran terhadap ketentuan pelindungan data pribadi dapat menimbulkan konsekuensi administratif sesuai peraturan yang berlaku. Karena itu, perusahaan sebaiknya tidak menunggu hingga aturan mulai berlaku untuk melakukan evaluasi. Audit internal, pembaruan dokumen, pelatihan karyawan, dan perbaikan sistem membutuhkan waktu serta koordinasi lintas bagian.
Penutup
Pemberlakuan PP 33 Tahun 2026 menjadi momentum bagi perusahaan untuk memperkuat tata kelola data pribadi. Persiapan dapat dimulai dengan memetakan data, mengevaluasi dasar pemrosesan, memperkuat keamanan, menyusun prosedur penanganan insiden, dan meninjau kontrak dengan pihak ketiga. Pada akhirnya, pelindungan data pribadi bukan sekadar kewajiban kepatuhan. Sebaliknya, praktik ini juga membantu membangun kepercayaan pelanggan dan menjaga keberlanjutan bisnis di era digital.